
Saat membuka website modern, pengguna sering melihat alamat yang diawali dengan https://. Browser juga dapat menampilkan indikator bahwa koneksi ke website menggunakan HTTPS.
Perubahan kecil pada alamat tersebut sebenarnya mewakili mekanisme keamanan penting dalam komunikasi web.
Ketika browser bertukar informasi dengan server, data harus melewati jaringan sebelum mencapai tujuan. Tanpa perlindungan yang memadai, komunikasi tersebut lebih berisiko untuk diamati atau dimodifikasi oleh pihak yang berada pada jalur jaringan.
HTTPS membantu mengatasi masalah tersebut dengan menggunakan enkripsi dan mekanisme keamanan lain dalam komunikasi antara browser dan server.
Memahami cara kerja HTTPS membantu menjelaskan bagaimana browser membangun koneksi aman, apa fungsi sertifikat digital, bagaimana TLS digunakan, dan mengapa HTTPS telah menjadi bagian penting dari website modern.

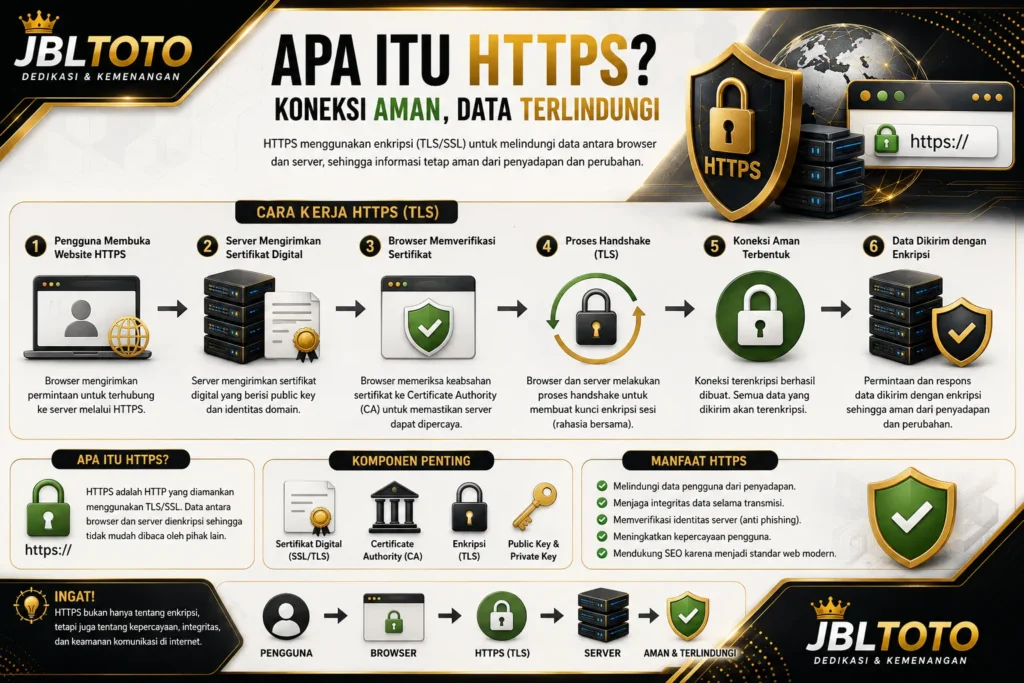
Apa Itu HTTPS?
HTTPS merupakan singkatan dari Hypertext Transfer Protocol Secure.
Teknologi ini dapat dipahami sebagai penggunaan HTTP melalui koneksi yang diamankan menggunakan TLS.
HTTP sendiri merupakan protokol yang digunakan untuk pertukaran permintaan dan respons antara client dan server pada web.
Misalnya, browser meminta sebuah halaman dan server memberikan respons yang berisi sumber daya yang diperlukan.
Pada HTTPS, komunikasi tersebut mendapatkan lapisan perlindungan tambahan.
Secara sederhana:
HTTP:
Browser → Data → Server
HTTPS:
Browser → Koneksi Terenkripsi → Server
Dengan enkripsi, data yang berpindah melalui jaringan tidak dikirim dalam bentuk yang mudah dibaca begitu saja oleh pihak lain yang mungkin dapat mengamati lalu lintas tersebut.
Mengapa HTTP Saja Tidak Cukup?
HTTP pada dasarnya dirancang untuk pertukaran informasi, bukan untuk memberikan seluruh mekanisme keamanan komunikasi modern.
Jika data dikirim tanpa enkripsi, informasi dapat lebih mudah diamati ketika melewati jaringan yang tidak tepercaya.
Risikonya menjadi semakin penting ketika website menangani informasi seperti kredensial login, data formulir, atau informasi pribadi lainnya.
HTTPS menambahkan perlindungan terhadap komunikasi tersebut.
Namun manfaatnya bukan hanya menyembunyikan isi data.
Dalam cara kerja HTTPS, browser juga berusaha memastikan bahwa koneksi dibuat dengan server yang memiliki identitas domain sesuai sertifikat yang digunakan.
Selain itu, mekanisme kriptografi membantu mendeteksi perubahan terhadap data selama proses komunikasi.
Apa Hubungan HTTPS dengan TLS?
TLS atau Transport Layer Security merupakan protokol keamanan yang digunakan untuk melindungi komunikasi melalui jaringan.
HTTPS menggunakan TLS untuk membentuk koneksi yang aman antara browser dan server.
Istilah SSL juga masih sering digunakan dalam percakapan sehari-hari, misalnya “sertifikat SSL”. Namun pada sistem modern, teknologi yang digunakan pada praktiknya adalah TLS.
SSL merupakan pendahulu TLS dan versi SSL lama sudah tidak digunakan sebagai standar keamanan modern.
Karena istilah SSL sudah sangat dikenal, banyak penyedia hosting dan layanan sertifikat masih menggunakan sebutan tersebut dalam antarmuka atau materi mereka.
Jadi ketika seseorang menyebut “SSL website”, biasanya yang dimaksud adalah sertifikat dan konfigurasi yang digunakan untuk menjalankan HTTPS dengan TLS.
Apa Itu Sertifikat Digital?
Sertifikat digital merupakan salah satu komponen penting dalam cara kerja HTTPS.
Sertifikat membantu browser memverifikasi identitas server yang sedang dihubungi.
Di dalam sertifikat terdapat berbagai informasi, termasuk nama domain yang dicakup, periode berlaku, informasi mengenai penerbit, serta public key yang digunakan dalam mekanisme kriptografi.
Ketika browser terhubung ke website melalui HTTPS, server memberikan sertifikat kepada browser.
Browser kemudian melakukan sejumlah pemeriksaan.
Misalnya:
- apakah sertifikat masih berlaku;
- apakah domain sesuai dengan sertifikat;
- apakah sertifikat diterbitkan melalui rantai kepercayaan yang dikenali;
- dan apakah terdapat masalah yang membuat sertifikat tidak dapat dipercaya.
Jika pemeriksaan gagal, browser dapat menampilkan peringatan kepada pengguna. Pemeriksaan sertifikat hanyalah salah satu tugas browser ketika mengakses sebuah halaman. Pembahasan mengenai cara kerja browser menjelaskan lebih lengkap bagaimana browser menangani koneksi, memproses sumber daya website, dan mengubahnya menjadi halaman yang dapat digunakan.
Apa Itu Certificate Authority?
Certificate Authority atau CA adalah organisasi yang menerbitkan sertifikat digital berdasarkan prosedur tertentu.
Browser dan sistem operasi memiliki daftar root certificate authority yang dipercaya.
Ketika sertifikat website diterbitkan melalui rantai yang dapat ditelusuri menuju CA terpercaya, browser dapat menggunakan informasi tersebut sebagai bagian dari proses verifikasi.
Konsep ini membentuk sistem kepercayaan berantai.
Secara sederhana:
Root CA → Intermediate CA → Sertifikat Website
Website tidak selalu menerima sertifikat langsung dari root CA. Intermediate certificate sering digunakan sebagai lapisan di antara keduanya.
Browser memeriksa rantai tersebut untuk menentukan apakah sertifikat website dapat dipercaya.
Apa yang Terjadi Saat Browser Membuka Website HTTPS?
Ketika pengguna membuka alamat HTTPS, browser dan server tidak langsung bertukar seluruh data aplikasi begitu saja.
Keduanya terlebih dahulu perlu membentuk koneksi TLS.
Proses awal tersebut dikenal sebagai TLS handshake.
Secara sederhana, prosesnya melibatkan beberapa tahap:
- Browser memulai koneksi dengan server.
- Browser dan server menyepakati parameter keamanan yang dapat digunakan.
- Server memberikan sertifikat digital.
- Browser memeriksa sertifikat tersebut.
- Mekanisme kriptografi digunakan untuk menghasilkan rahasia bersama yang diperlukan bagi sesi.
- Koneksi terenkripsi terbentuk.
- Komunikasi HTTP dapat berlangsung melalui koneksi aman tersebut.
Implementasi teknisnya dapat berbeda berdasarkan versi TLS dan konfigurasi yang digunakan, tetapi gambaran tersebut cukup menjelaskan dasar cara kerja HTTPS. Setelah koneksi terbentuk, server tetap bertugas menerima permintaan dan menyediakan sumber daya yang dibutuhkan pengguna. Pembahasan mengenai fungsi server website menjelaskan bagaimana server memproses request, menjalankan aplikasi, dan mengirimkan response kembali kepada browser.
Mengapa Tidak Semua Data Dienkripsi dengan Satu Kunci Publik?
Kriptografi pada TLS menggunakan beberapa konsep yang bekerja bersama.
Public-key cryptography sangat berguna untuk autentikasi dan proses pembentukan rahasia sesi, tetapi enkripsi simetris jauh lebih efisien untuk melindungi komunikasi data dalam jumlah besar.
Karena itu, setelah browser dan server menyelesaikan handshake, komunikasi sesi biasanya dilindungi menggunakan kunci simetris yang telah disepakati secara aman.
Pendekatannya dapat disederhanakan menjadi:
Kriptografi Asimetris → Membantu Handshake dan Autentikasi
Kriptografi Simetris → Melindungi Data Sesi
Kombinasi tersebut memungkinkan komunikasi memiliki perlindungan yang kuat sekaligus tetap efisien.
HTTPS Memberikan Enkripsi
Salah satu manfaat utama HTTPS adalah enkripsi.
Data yang dikirim antara browser dan server diubah menjadi bentuk yang tidak dapat dibaca secara langsung tanpa informasi kriptografi yang sesuai.
Jika lalu lintas terenkripsi diamati di tengah perjalanan, isi komunikasi tidak tersedia sebagai teks biasa.
Hal ini penting ketika pengguna mengirimkan data melalui formulir atau ketika server memberikan informasi yang tidak seharusnya terlihat oleh pihak lain pada jaringan.
Namun enkripsi tidak berarti seluruh aktivitas pengguna menjadi anonim.
Informasi tertentu pada jaringan masih dapat terlihat bergantung pada teknologi dan kondisi yang digunakan.
HTTPS Membantu Menjaga Integritas Data
Selain kerahasiaan, integritas juga merupakan bagian penting dalam cara kerja HTTPS.
Integritas berarti membantu memastikan data tidak dimodifikasi tanpa terdeteksi selama perjalanan antara browser dan server.
Bayangkan browser meminta sebuah halaman, tetapi pihak lain di jaringan mencoba mengubah isi respons sebelum mencapai pengguna.
Mekanisme autentikasi data pada TLS dirancang agar perubahan yang tidak sah dapat terdeteksi.
Dengan demikian, HTTPS tidak hanya membantu menyembunyikan isi komunikasi tetapi juga membantu menjaga agar data yang diterima sesuai dengan data yang dikirim.
HTTPS Membantu Memverifikasi Server
Aspek berikutnya adalah autentikasi.
Browser perlu memiliki cara untuk memeriksa bahwa server yang dihubungi memang memiliki sertifikat yang sesuai dengan domain tujuan.
Sertifikat digital dan sistem CA membantu menjalankan proses tersebut.
Ini penting karena enkripsi saja tidak cukup apabila pengguna justru membangun koneksi terenkripsi dengan server yang salah.
Melalui pemeriksaan sertifikat, browser mendapatkan dasar untuk menentukan apakah koneksi dapat dipercaya.
Apa yang Terjadi Jika Sertifikat Kedaluwarsa?
Sertifikat digital memiliki periode berlaku.
Jika masa berlakunya habis dan sertifikat tidak diperbarui, browser dapat menganggap koneksi bermasalah dan menampilkan peringatan keamanan.
Hal serupa dapat terjadi jika sertifikat tidak sesuai dengan nama domain atau rantai sertifikat tidak dapat diverifikasi.
Karena itu, pengelola website perlu memastikan sertifikat selalu diperbarui.
Banyak layanan hosting modern menyediakan proses penerbitan dan pembaruan sertifikat secara otomatis sehingga pengelola tidak harus melakukan seluruh proses secara manual.
Mengapa Kadang Muncul Peringatan “Not Secure”?
Browser dapat menampilkan peringatan ketika koneksi tidak memenuhi kondisi keamanan tertentu.
Salah satu penyebabnya adalah website masih menggunakan HTTP biasa.
Peringatan juga dapat muncul jika sertifikat HTTPS mengalami masalah.
Pada kondisi tertentu, sebuah halaman HTTPS juga dapat memuat sumber daya melalui HTTP. Situasi tersebut dikenal sebagai mixed content.
Misalnya halaman utama menggunakan HTTPS, tetapi sebuah gambar atau script masih dipanggil melalui alamat HTTP.
Browser dapat membatasi atau memperingatkan penggunaan sumber daya tersebut karena halaman tidak sepenuhnya menggunakan jalur komunikasi aman.
Apakah HTTPS Membuat Website Sepenuhnya Aman?
Tidak.
Ini merupakan perbedaan yang penting dipahami.
HTTPS melindungi komunikasi antara browser dan server, tetapi tidak otomatis membuat seluruh website bebas dari kelemahan keamanan.
Website masih dapat memiliki masalah pada aplikasi, plugin, password, database, konfigurasi server, atau akun administrator.
Sebagai contoh, HTTPS tidak dapat memperbaiki password administrator yang terlalu lemah.
HTTPS juga tidak mencegah semua jenis serangan terhadap aplikasi.
Karena itu, cara kerja HTTPS sebaiknya dipahami sebagai salah satu lapisan dalam sistem keamanan website, bukan sebagai satu-satunya perlindungan.
Apakah HTTPS Memengaruhi Kecepatan Website?
TLS membutuhkan proses tambahan untuk membangun koneksi aman.
Namun teknologi modern telah membuat proses tersebut jauh lebih efisien dibandingkan implementasi lama.
TLS versi modern, penggunaan kembali sesi, HTTP/2, HTTP/3, CDN, dan optimasi infrastruktur dapat membantu mengurangi overhead komunikasi.
Dalam praktiknya, HTTPS sudah menjadi standar umum untuk website modern dan manfaat keamanannya jauh lebih penting dibandingkan kekhawatiran sederhana bahwa enkripsi selalu membuat website lambat.
Performa tetap harus dilihat secara menyeluruh berdasarkan server, jaringan, ukuran halaman, cache, CDN, dan berbagai komponen lainnya.
Salah satu komponen tersebut adalah jaringan distribusi konten yang dapat menyediakan sumber daya melalui server di berbagai lokasi. Pembahasan mengenai cara kerja CDN menjelaskan bagaimana edge server, cache, dan origin server bekerja bersama dalam mendistribusikan konten website.
Ringkasan Cara Kerja HTTPS
Secara sederhana, cara kerja HTTPS dapat dirangkum menjadi:
- Pengguna membuka website melalui HTTPS.
- Browser terhubung ke server.
- TLS handshake dimulai.
- Server memberikan sertifikat digital.
- Browser memverifikasi sertifikat dan domain.
- Browser dan server membentuk rahasia sesi.
- Koneksi terenkripsi terbentuk.
- Permintaan dan respons HTTP dikirim melalui koneksi tersebut.
- TLS membantu menjaga kerahasiaan dan integritas komunikasi.
Seluruh proses tersebut biasanya berlangsung sangat cepat sehingga pengguna tidak perlu melakukan langkah manual.
FAQ tentang Cara Kerja HTTPS
Apa perbedaan HTTP dan HTTPS?
HTTP digunakan untuk pertukaran data web, sedangkan HTTPS menjalankan komunikasi HTTP melalui koneksi TLS yang memberikan enkripsi, integritas, dan autentikasi server.
Apakah SSL dan TLS sama?
Tidak. SSL merupakan teknologi pendahulu TLS. Istilah “SSL” masih sering digunakan secara umum, tetapi koneksi HTTPS modern menggunakan TLS.
Apakah website membutuhkan sertifikat untuk menggunakan HTTPS?
Ya. Server membutuhkan sertifikat digital yang sesuai agar browser dapat menjalankan proses autentikasi dalam koneksi HTTPS.
Mengapa sertifikat HTTPS harus diperbarui?
Sertifikat memiliki masa berlaku. Pembaruan memastikan server tetap memiliki sertifikat valid yang dapat diverifikasi oleh browser.
Apakah HTTPS melindungi website dari hacker?
HTTPS membantu melindungi komunikasi antara browser dan server, tetapi tidak mencegah seluruh jenis serangan. Keamanan aplikasi, server, akun, database, dan perangkat lunak tetap harus dijaga.
Kesimpulan
Memahami cara kerja HTTPS menunjukkan bahwa keamanan komunikasi web melibatkan lebih dari sekadar ikon keamanan pada browser. TLS, sertifikat digital, Certificate Authority, proses handshake, enkripsi, integritas, dan autentikasi bekerja bersama untuk membentuk koneksi yang lebih aman.
HTTPS membantu melindungi data ketika berpindah antara browser dan server serta membantu browser memverifikasi identitas server tujuan. Namun HTTPS tetap merupakan salah satu lapisan keamanan dan perlu didukung pengelolaan website yang baik.
Teknologi ini menjadi fondasi penting bagi web modern karena memungkinkan pertukaran informasi berlangsung melalui koneksi yang terlindungi. Untuk memahami lebih banyak teknologi yang bekerja di balik aktivitas digital sehari-hari, pembaca dapat kembali menjelajahi JBLTOTO sebagai pusat pembahasan mengenai dunia di balik layar digital.